
10月9-10日,Ledger 硬件钱包发生重大供应链安全事件,攻击者通过篡改设备硬件(疑似植入带 SIM 卡的间谍模块)窃取用户助记词,造成超 8600 万美元损失,受害者地址主要关联到东南亚 Ledger 授权经销商 CryptoBilis 的买家。Beosin对此次事件的主要被盗资金流向进行了分析,结果如下。
本次事件时间线
9月16日,Mt. Gox 前CEO Mark Karpelès 发文表示有Ledger Nano X钱包被植入了间谍模块。
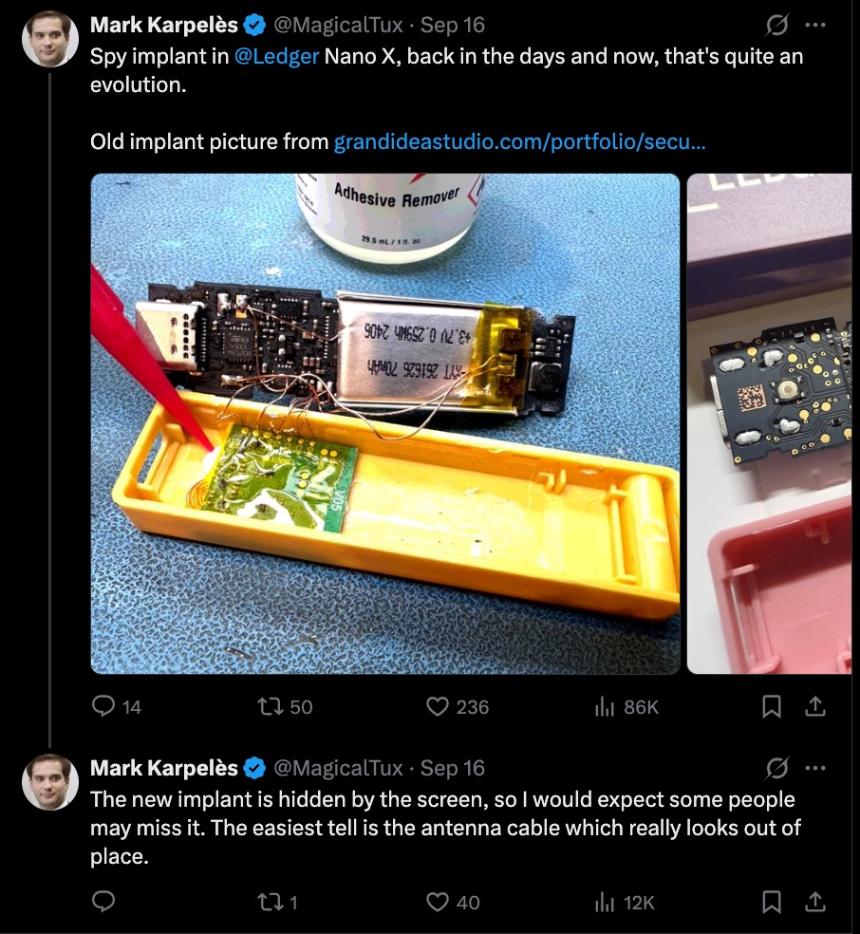
https://x.com/MagicalTux/status/2100131628815405511
10月8日,Mark Karpelès 继续发布帖文展示植入细节,表示如果从不正规的商家渠道购买Ledger钱包,钱包可能会被植入间谍芯片用于监控屏幕和外传助记词。
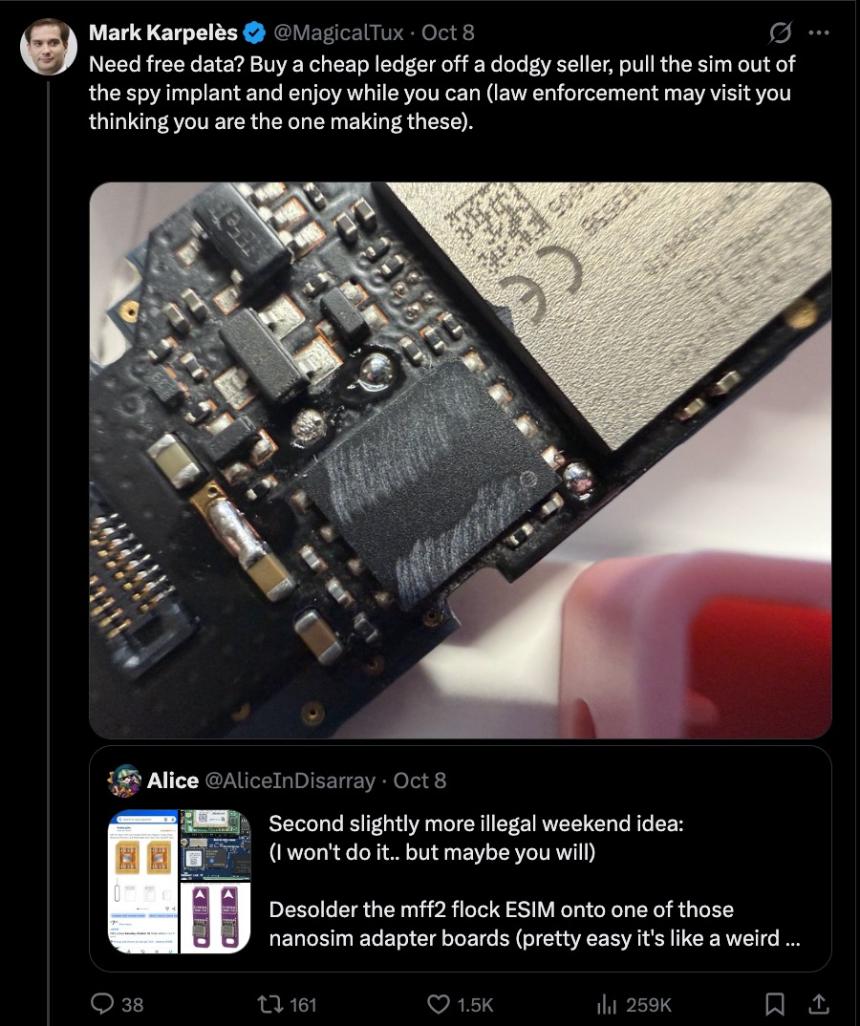
https://x.com/MagicalTux/status/2108095743525625998
上述帖子获得了大量曝光,Ledger硬件钱包被卖家植入恶意模块再出售的问题被越来越多加密社区知晓。
10月9-10日,大量Ledger钱包被转移归集资金,损失资产类别跨Ethereum、Tron、Bitcoin、Solana等链。随后Ledger官方发文表示正调查东南亚用户从 CryptoBillis 购买后资金丢失情况,要求经销商暂停所有销售与发货。
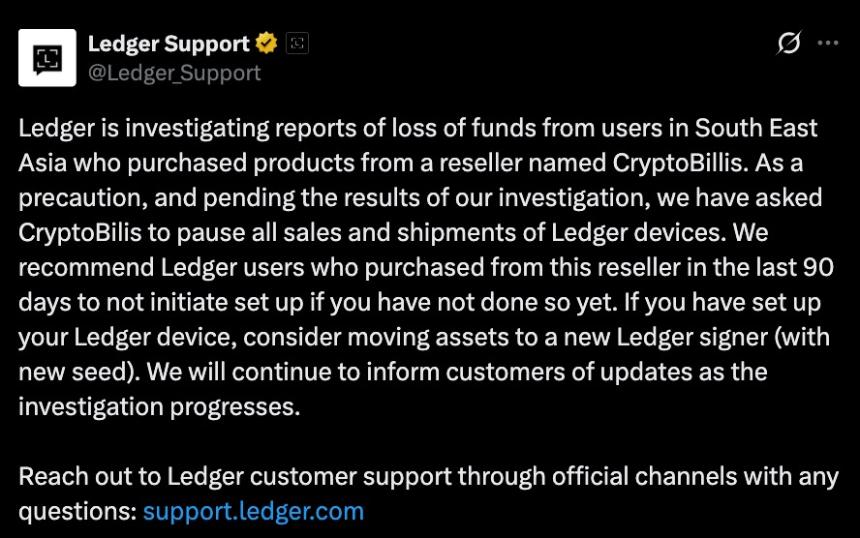
https://x.com/Ledger_Support/status/2108551100613714002
此次攻击能够成功的主要原因在于虽然Ledger 的安全元件(Secure Element)能保护私钥不被直接读取,但它无法阻止外围硬件截取屏幕显示的内容;而且被篡改的设备能够通过 Ledger 官方的 Genuine Check 验证,因为攻击者没有改动原有的安全芯片,验证系统无法检测外围的物理改动。
被盗资金流向分析
据公开情报显示,受害者地址已有数百个,并且还在持续增加。Beosin通过链上追踪调查平台Beosin Trace对当前被盗的主要资金流向(共计约4300万美元)进行了分析:
Ethereum
攻击者资金归集地址
- 0x69c8f401cfc6cd40ac94691d6d7c48e3b7a47841
- 0x033636e45d519bebb7b5c2520ca6ce56fbdb4f7a
- 0x83aeac166f6832ae3500000a24510a95a052a599
其中0x033636e45d519bebb7b5c2520ca6ce56fbdb4f7a归集了1,026.9 ETH (价值约257.4万美元),0x83aeac166f6832ae3500000a24510a95a052a599归集了700 ETH(价值约175.4万美元),以上资金还未做进一步的转移。
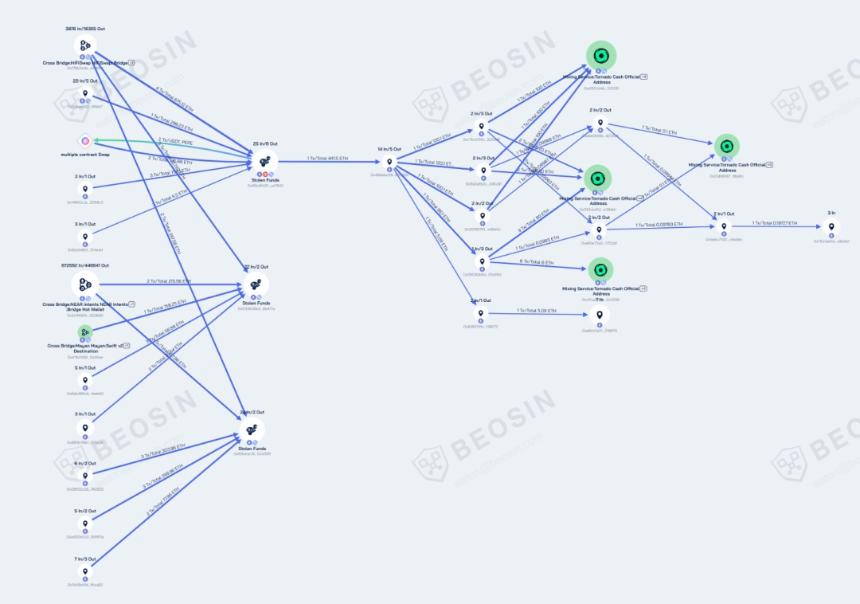
地址0x69c8f401cfc6cd40ac94691d6d7c48e3b7a47841归集了1141.5 ETH(价值约285.5万美元),其中441.5 ETH已转移,并分批转入Tornado Cash进行混币。截至发文,共计411.5 ETH被转入Tornado Cash。资金流向图如下所示:
Tron
攻击者资金归集地址
- TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C
- TBkcUMYC7CkTK99tkTnaStQVBastfrs9d9
- TCGE3xp6YGRKXxDZiLfysgJW3f22KfMNsW
- TSDWtuZ2pARUVz4v3PkL2hi3iXPjowAr5a
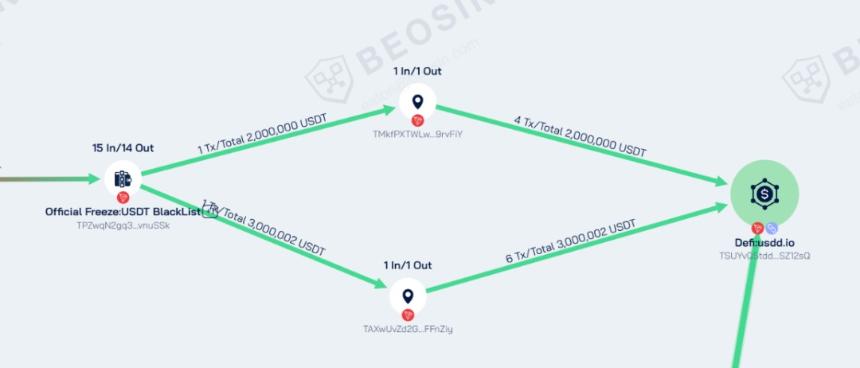
Tron链上被盗的资产为TRX和USDT,其中USDT已被Tether成功冻结约934.7万美元。地址TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C归集的USDT中,总共500万USDT被攻击者兑换成USDD,成功逃脱了Tether的冻结行动:
地址TSDWtuZ2pARUVz4v3PkL2hi3iXPjowAr5a归集的615万USDT,其中400万USDT经过一系列转移,也通过USDD-USDT PSM和SunSwap兑换成了USDD以躲避冻结,其余资金通过Near Intents、Bridgers等跨链协议进一步转移。而盗取的TRX(价值约22.3万美元)也是全部兑换成了USDD。
Tron链被盗资金流向图如下所示:
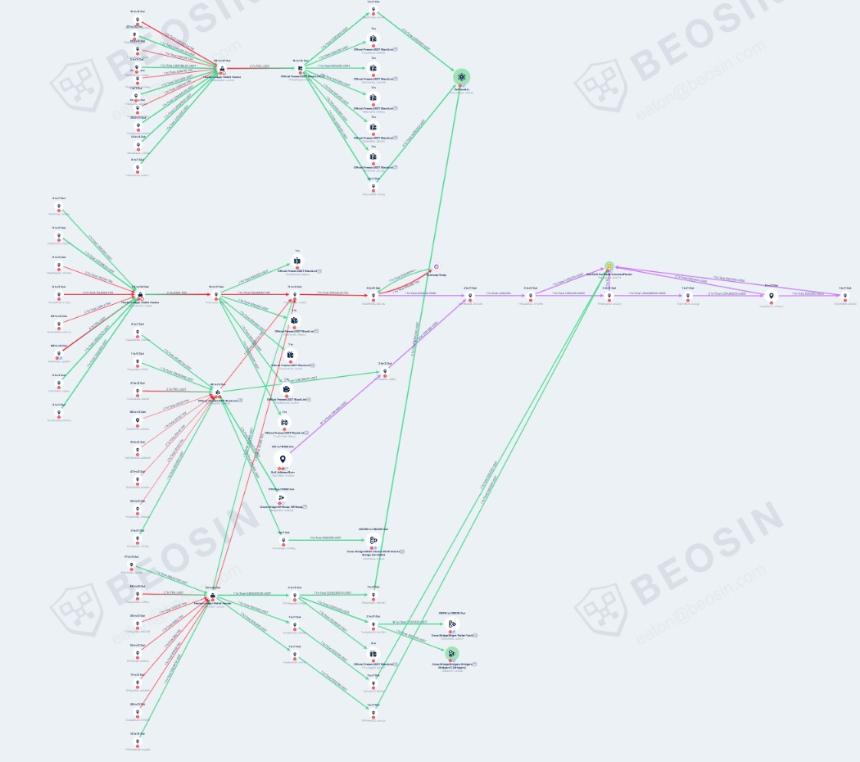
其洗钱路径与此前Beosin在分析新币担保资金转移的路径类似,为了躲避Tether的冻结,Tron生态的非法资金往往会选择Tron链的DeFi协议(如USDD[io]、SunSwap、Justlend)和去中心化稳定币USDD进行资金清洗。详细可阅读:
制裁阴影下的链上逃逸:新币担保资金迁移路径分析
Bitcoin
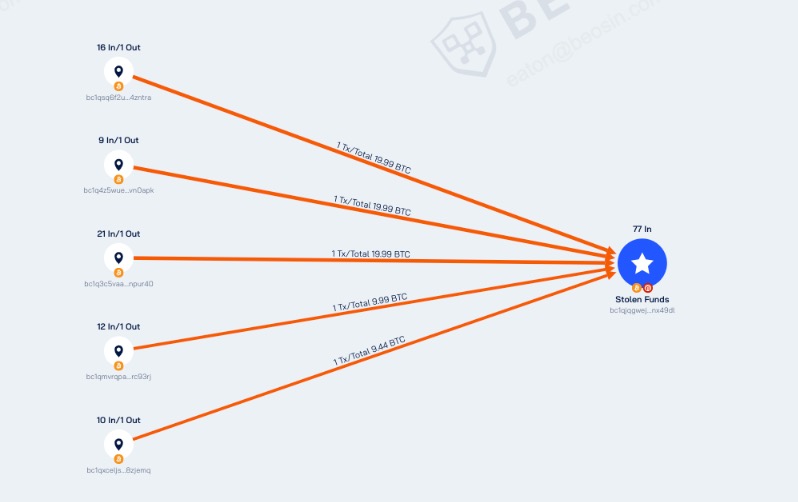
攻击者地址bc1qjqgwejnp8dc0x2938x9n9954hj97t82unx49dl归集了92.5 BTC(价值约767.3万美元),截至目前未有进一步转移。
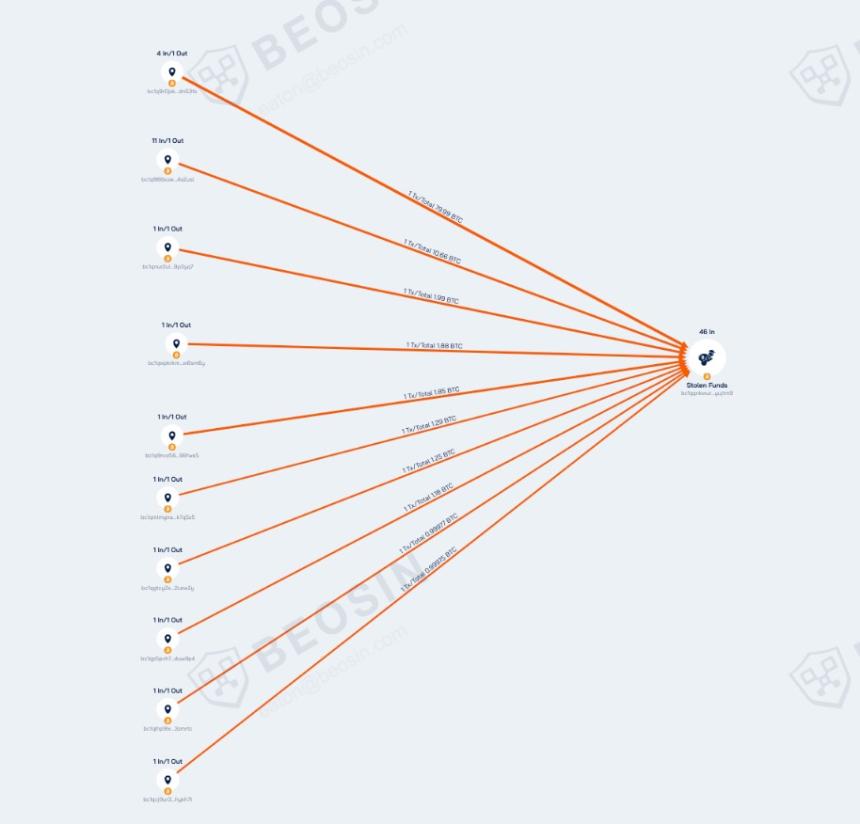
地址bc1qqnkwurxs99xkx5t4yffqhq3u6qwy0qpjyujtm9归集了111.28 BTC(价值约923.1万美元),截至目前未有进一步转移。
而地址bc1qgqheemzla77pesl227hdtgf5ykz62d0zvld26n归集了9.96 BTC,攻击者开始分散转移这一部分资金,目前约3.52 BTC通过Near Intents完成跨链隐私交易。
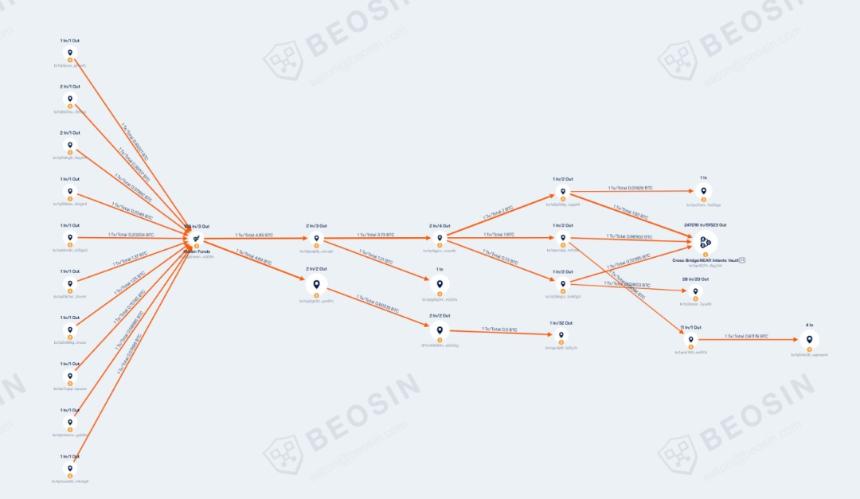
目前,所有相关地址已被Beosin标记并被持续监测。Beosin KYT和Trace将继续监控相关黑客地址的活动并追踪资金流向。
此前,Ledger已经历过一次软件供应链攻击,攻击者通过钓鱼获得其前员工的Github账户权限,而Ledger并未取消该员工的代码访问权限,随后攻击者发布了恶意版本的 Connect Kit 库,诱导用户签署了盗币交易。而本次事件是硬件层面的供应链攻击,再次揭示了一个根本性的安全难题:硬件钱包的安全不仅取决于设备本身的芯片和用户操作,还取决于设备在所有环节的供应链是否安全、可信。